

Billets (page 3)
Trivy vidé après une attaque supply chain par un bot IA
Ce dimanche, en voulant installer Trivy via mise, je tombe sur une erreur 404. Le dépôt GitHub aquasecurity/trivy est vide. Ce que je pensais être un bug s'avère être une attaque supply chain : un bot IA autonome a compromis un PAT, supprimé toutes les releases, renommé le dépôt et publié une extension VS Code malveillante. Chronologie complète et leçons.
Lire l'article
Veille sécurité CI/CD : post-quantum, signatures et correctifs critiques (janvier 2026)
La sécurité de la supply chain est devenue mon fil rouge depuis plusieurs mois. Ce billet passe en revue les mises à jour importantes de janvier 2026 : age v1.3.0 introduit le chiffrement post-quantum, cosign v3.0.4 corrige une vulnérabilité dans la vérification offline, Buildah patche des CVE dans ses dépendances runtime. Voici ce que ça change pour vos pipelines et comment agir dès lundi matin.
Lire l'article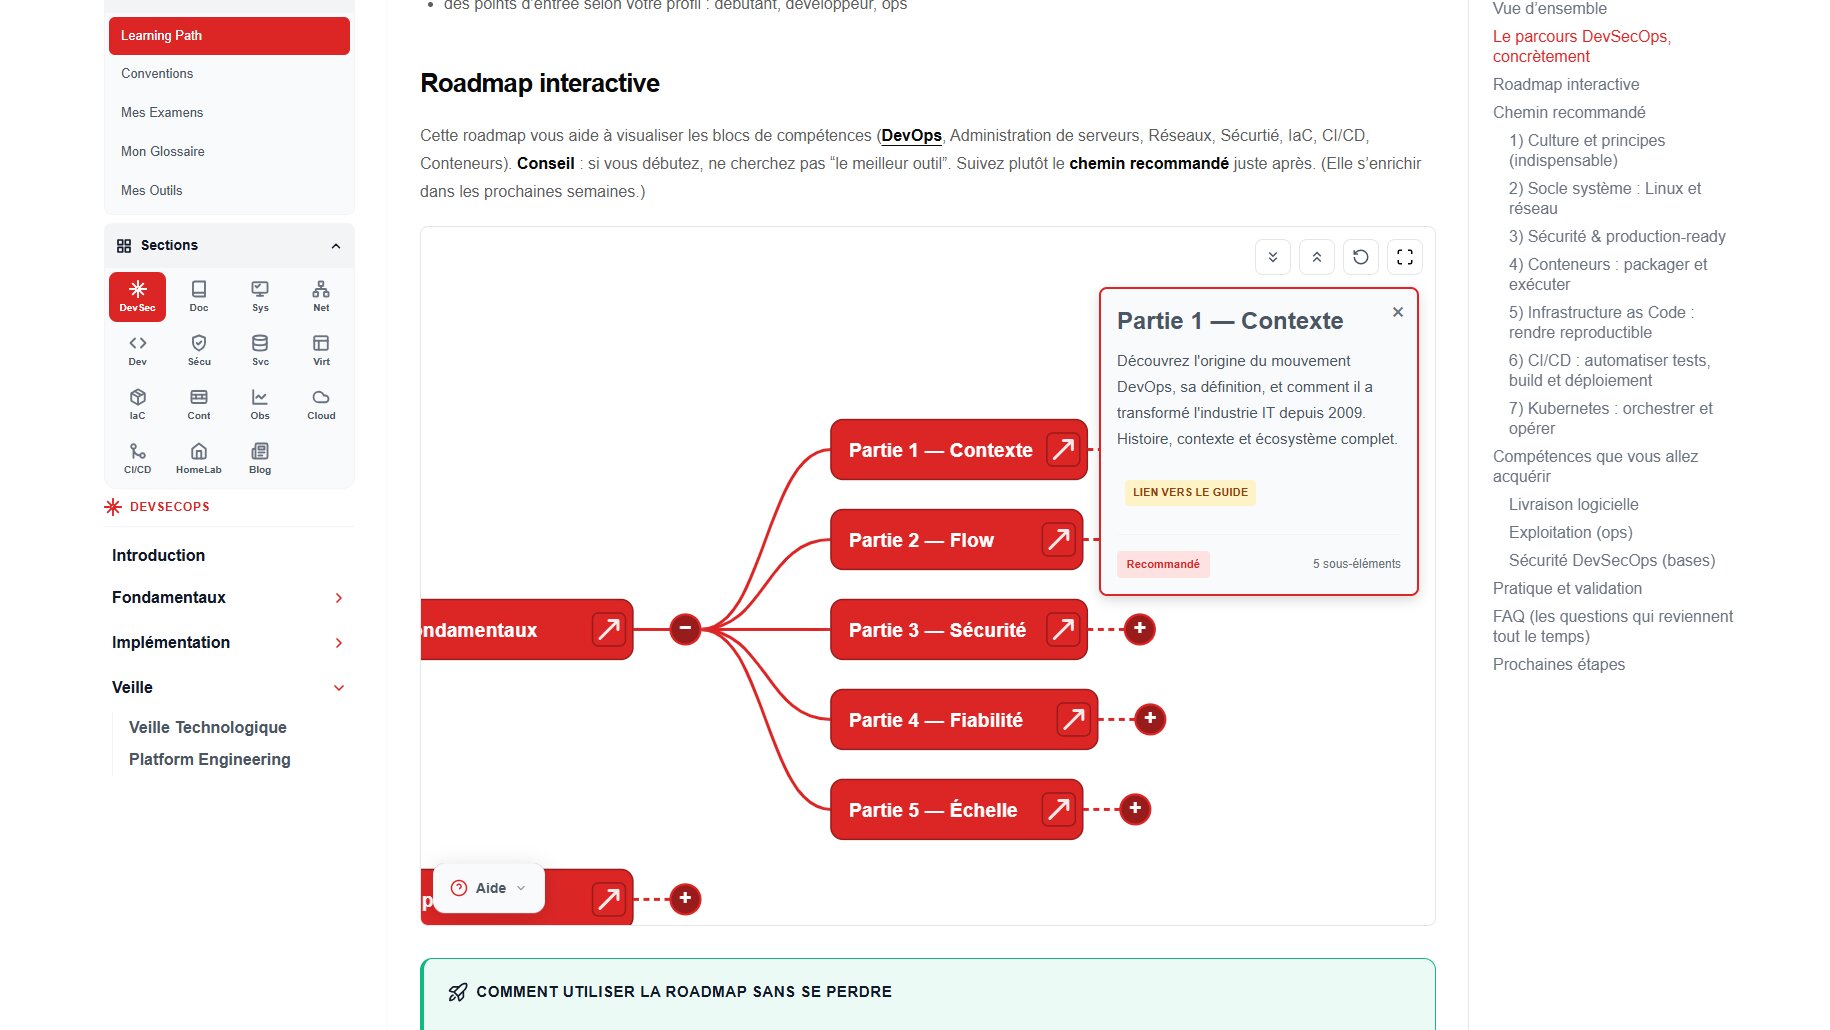
v3.11 : navigation améliorée et examens plus pédagogiques
V3.1 a refondu la navigation, amélioré les roadmaps et optimisé les examens sur mobile. V3.11 transforme les examens en outil d'apprentissage : explications enrichies et liens directs vers la doc après soumission.
Lire l'article
Zéro lien cassé : automatiser la détection avec Lychee
Quand on documente beaucoup, les liens cassés finissent toujours par gagner. Un dépôt déplacé, une doc externe supprimée, une URL qui change, et l'expérience de lecture se dégrade sans qu'on s'en rende compte. Sur ce site, chaque guide contient entre 10 et 30 liens : les vérifier à la main est hors de portée. J'explique pourquoi j'ai adopté Lychee, un vérificateur écrit en Rust capable de scanner 10 000 liens en 30 secondes, comment je l'ai intégré à mon workflow de publication, et ce qu'il faut régler pour éviter les faux positifs.
Lire l'article La V3 du site est en ligne : Retour sur 6 ans d'évolution
Le site passe en V3 : nouveau design, glossaire interactif, quiz intégrés, et une base technique entièrement recodée. Retour sur le chemin parcouru.
Lire l'article
Docker Hardened Images : la guerre des images durcies gratuites est lancée
Docker vient de rendre ses Docker Hardened Images (DHI) gratuites et open source sous licence Apache 2.0. Je compare en profondeur avec Chainguard : tailles réelles (mesurées avec ORAS), CVE, SBOM, provenance SLSA L3, et cas d'usage.
Lire l'article DevSecOps 2026 : monter d'un cran nos exigences
Les attaques se multiplient. SolarWinds, Log4Shell, XZ Utils... chaque année apporte son lot de compromissions massives. En tant qu'acteurs de l'automatisation, nous ne pouvons plus considérer la sécurité comme un sujet « à part ». J'ai décidé d'injecter des rappels de sécurité dans l'ensemble de ma documentation et de développer massivement la section Sécuriser. Tour d'horizon des axes de travail.
Lire l'article
Des images 10× plus petites, 0 CVE : Chainguard change la donne
Les images standards embarquent des paquets inutiles et des CVE. Avec les images Chainguard, bénéficiez d’images minimalistes avec SBOM, provenance et patchs rapides. Comparatif, cas d’usage et guide de migration.
Lire l'article
Les pipelines CI/CD : l'angle mort qui menace votre système d'information en 2025
En mars 2025, une compromission en cascade a exposé des milliers de dépôts GitHub via des actions compromises. Les pipelines CI/CD mal sécurisées deviennent la cible privilégiée des attaquants. J'analyse les vulnérabilités exploitées et propose des stratégies de durcissement : épinglage des versions, OIDC, secrets rotatifs et moindre privilège.
Lire l'article
NixOS pour administrer un cluster Talos air-gapped
Après avoir construit un cluster Kubernetes Talos Linux totalement air-gapped avec ImageCache contenant Cilium, CCM/CSI OUTSCALE et Harbor, je me suis heurté à un problème : ma machine d'administration restait un maillon faible. Voici pourquoi j'ai choisi NixOS pour construire une machine d'administration immuable, reproductible et durcie, cohérente avec l'approche de Talos.
Lire l'article
Proxmox VE 9.0 et 9.1 : Nouveautés 2025
Proxmox VE franchit un cap décisif en 2025 avec deux versions majeures qui transforment la virtualisation open source. Snapshots LVM thick provisioning, conteneurs OCI natifs, virtualisation imbriquée et sécurité matérielle Intel TDX : découvrez comment ces innovations positionnent Proxmox comme alternative crédible aux solutions propriétaires pour les infrastructures enterprise et les environnements régulés.
Lire l'article
Mon passage à Arch Linux sous WSL2
Découvrez comment installer et configurer Arch Linux sous WSL2, l'intégrer avec systemd, installer yay pour l’AUR et profiter de la légèreté d’un shell Linux sur Windows. Idéal pour les développeurs souhaitant un environnement Unix-like sans VM lourde, tout en restant sur Windows.
Lire l'article